---
title: "Audit interne ISO 27001"
description: "Menez un audit interne ISO/IEC 27001:2022 dans Kliper : évaluez les clauses et les mesures de l'annexe A, recueillez la déclaration d'applicabilité et les réponses de la direction via le portail client, et exportez le rapport d'audit interne."
version: "fr"
---
> Index de la documentation
> Index complet de la documentation : https://docs.kliper.dev/fr/llms.txt
> Utilisez ce fichier pour découvrir toutes les pages disponibles.
# Audit interne ISO 27001
Kliper mène un **audit interne ISO/IEC 27001:2022** du début à la fin. Vous évaluez les 30 exigences des clauses 4 à 10 et les 93 mesures de l'annexe A. Le client décide quelles mesures s'appliquent et répond à vos constats dans le [portail client](/fr/operations/client-portal). Une fois l'audit terminé, Kliper remplit le rapport d'audit interne au format Word.
> **Note**
>
> Les résumés de chaque clause et de chaque mesure sont rédigés avec les mots de Kliper. Ils ne reproduisent pas la norme : gardez votre exemplaire sous licence de l'ISO/IEC 27001 à portée de main pour le texte exact.
## Déroulement d'un audit
1. **Créer l'évaluation**
Choisissez le référentiel ISO 27001 à la création de l'évaluation. Kliper préremplit les détails du rapport à partir du client et de la lettre de mission.
2. **Envoyer la déclaration d'applicabilité**
Le client décide dans le portail quelles mesures de l'annexe A s'appliquent. Vous acceptez ou contestez chaque exclusion.
3. **Demander les preuves**
Envoyez les packs de preuves. Les mesures exclues par le client sont retirées automatiquement.
4. **Évaluer chaque clause et chaque mesure**
Enregistrez le résultat de chaque élément, et rédigez le constat que lira le client pour tout ce qui n'est pas conforme.
5. **Envoyer les constats**
Le client répond à chaque constat dans le portail : la cause, l'action, qui en est responsable et pour quand.
6. **Exporter le rapport**
Téléchargez le rapport d'audit interne, avec les résultats, les constats et les réponses du client déjà remplis.
## Créer une évaluation ISO
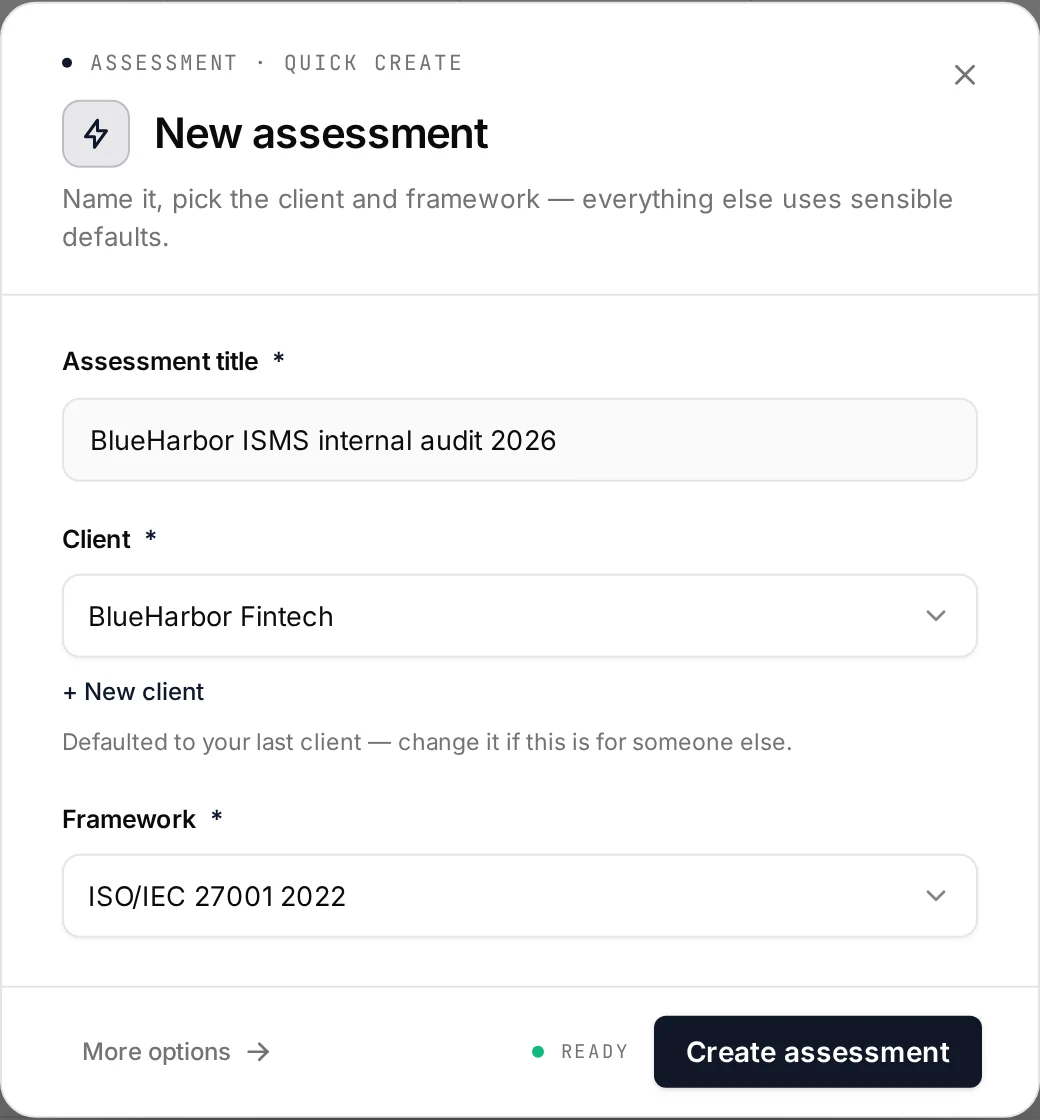
Cliquez sur **Nouvelle évaluation** dans la barre supérieure, puis choisissez le référentiel :
- **Création rapide** : dans **Référentiel**, sélectionnez **ISO/IEC 27001 2022**.
- **Assistant complet** : à l'étape **Référentiel**, sélectionnez **ISO/IEC 27001** et la version **2022**. Le questionnaire de cadrage et les profils de rapport appartiennent à PCI DSS : l'assistant les ignore pour ISO.
 Consultez [Créer une évaluation](/fr/guides/creating-assessments#démarrer-une-nouvelle-évaluation) pour le reste du parcours.
À la création de l'évaluation, Kliper préremplit la partie rapport d'audit : la date du rapport, les textes standard d'introduction, d'objectif, de périmètre et de méthodologie, les coordonnées et contacts de l'entreprise cliente, les dates d'audit issues de la lettre de mission, et vous comme auditeur. Chaque valeur préremplie reste modifiable.
## Repartir de l'audit de l'an dernier
Les audits internes se répètent chaque année. Dans l'assistant complet, à l'étape **Historique**, choisissez **Pas la première fois** et sélectionnez l'audit de l'an dernier sous **Reprendre les réponses de**. Ce choix fixe aussi le référentiel. Kliper copie alors, comme point de départ :
- La déclaration d'applicabilité du client : ses décisions, ses raisons, ses notes de mise en œuvre et ses documents de référence, mais pas vos acceptations ni vos contestations.
- Vos notes d'auditeur, références de preuves, texte du constat et recommandation sur chaque clause et chaque mesure.
- Les détails du rapport qui décrivent le client et la méthode : présentation de l'entreprise, lieu, fonction et numéro de certificat de l'auditeur, textes d'objectif, de détermination du périmètre et de méthodologie, personnes interrogées et documents examinés.
Les évaluations, les notes de maturité et les procédures de test cochées ne sont pas reprises. Chaque clause et chaque mesure est réévaluée, et son écran affiche l'évaluation de l'an dernier à titre indicatif jusqu'à ce que vous choisissiez celle de cette année. La date du rapport, les dates d'audit, l'auditeur et la conclusion appartiennent au nouvel audit. Un bandeau en haut de l'évaluation indique ce qui a été repris.
## Contenu de l'évaluation
| Partie | Éléments | Ce que vous faites |
| --- | --- | --- |
| **Exigences du SMSI (clauses 4 à 10)** | 30 exigences | Évaluez chacune. Les clauses sont obligatoires et ne peuvent pas être exclues. |
| **Mesures de l'annexe A** | 93 mesures en quatre thèmes : organisationnelles (37), liées aux personnes (8), physiques (14), technologiques (34) | Évaluez chacune, sauf si la déclaration d'applicabilité du client l'exclut. |
| **Synthèse** | 5 écrans de rapport, R.1 à R.5 | Remplissez-les comme un formulaire. Ils alimentent le rapport d'audit. |
Dans l'évaluation, la barre latérale propose **Clauses et mesures**, **Déclaration d'applicabilité**, **Constats**, **Preuves**, **Entretiens** et **Backlog**. Sur l'écran des clauses et mesures, passez de **Synthèse** à **Clauses 4 à 10** ou **Mesures de l'annexe A**, et filtrez la liste par **Tous**, **Restants** ou **Constats**. Chaque ligne porte un point de la couleur de son évaluation ; une mesure exclue affiche un cercle en pointillés.
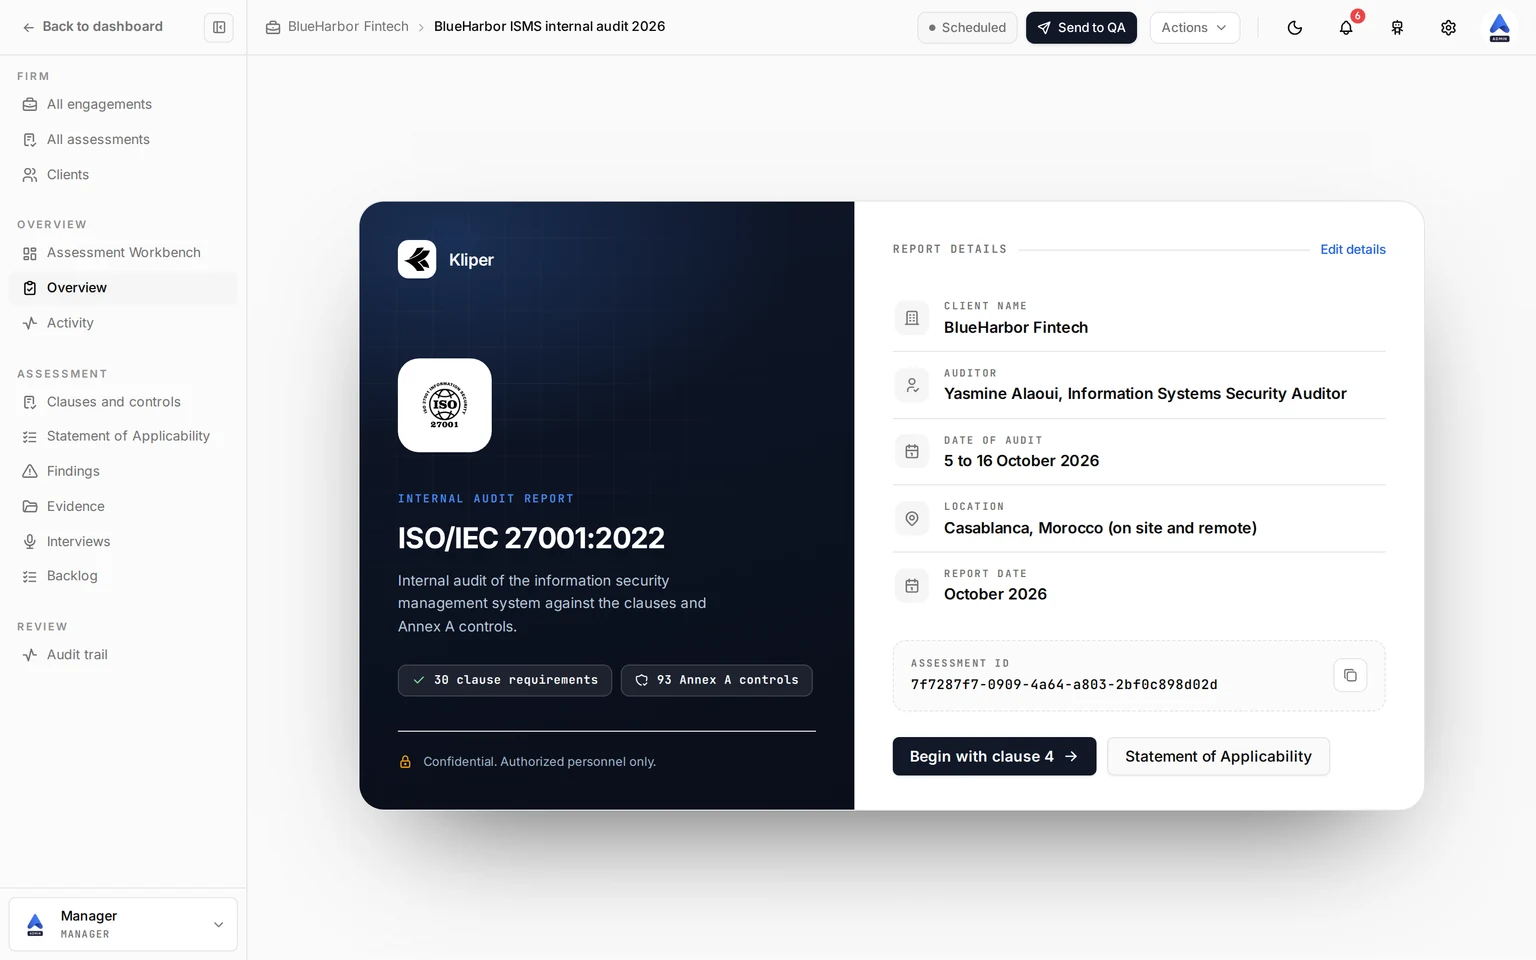
Le lien **Vue d'ensemble** de la barre latérale ouvre la page de couverture ISO : le client, l'auditeur, la date d'audit, le lieu et la date du rapport, avec **Modifier les détails** pour les changer. Cliquez sur **Commencer par la clause 4** pour lancer l'évaluation.
 ## La déclaration d'applicabilité
La déclaration d'applicabilité (DdA) détermine quelles mesures de l'annexe A sont dans le périmètre. **Le client prend les décisions ; vous les revoyez.** Envoyez-la en premier : les mesures exclues par le client ne sont pas testées, et les packs de preuves les laissent de côté.
> **Caution**
>
> La déclaration d'applicabilité, les demandes de preuves et les constats passent tous par le portail client, inclus dans l'offre Consultant et au-delà. Consultez [Facturation et offres](/fr/operations/billing-and-plans).
### L'envoyer au client
1. **Ouvrir les demandes de preuves du client**
Allez dans le **Hub des missions**, ouvrez le client et sélectionnez l'onglet **Preuves**.
2. **Choisir le pack**
Cliquez sur **Nouvelle demande**, choisissez **À partir d’un modèle**, puis le pack **ISO 27001 — Statement of Applicability**. Le pack **ISO 27001 — Full pack** l'inclut aussi.
3. **Créer la demande**
Vérifiez la liste et cliquez sur **Create 1 request**. Le client voit la déclaration en tête de ses demandes de preuves, marquée **Commencez ici**.
Une évaluation a une seule demande de déclaration d'applicabilité. Une seconde création est ignorée.
### Ce que le client remplit
Pour chaque mesure de l'annexe A, le client choisit **Applicable** ou **Ne s'applique pas**.
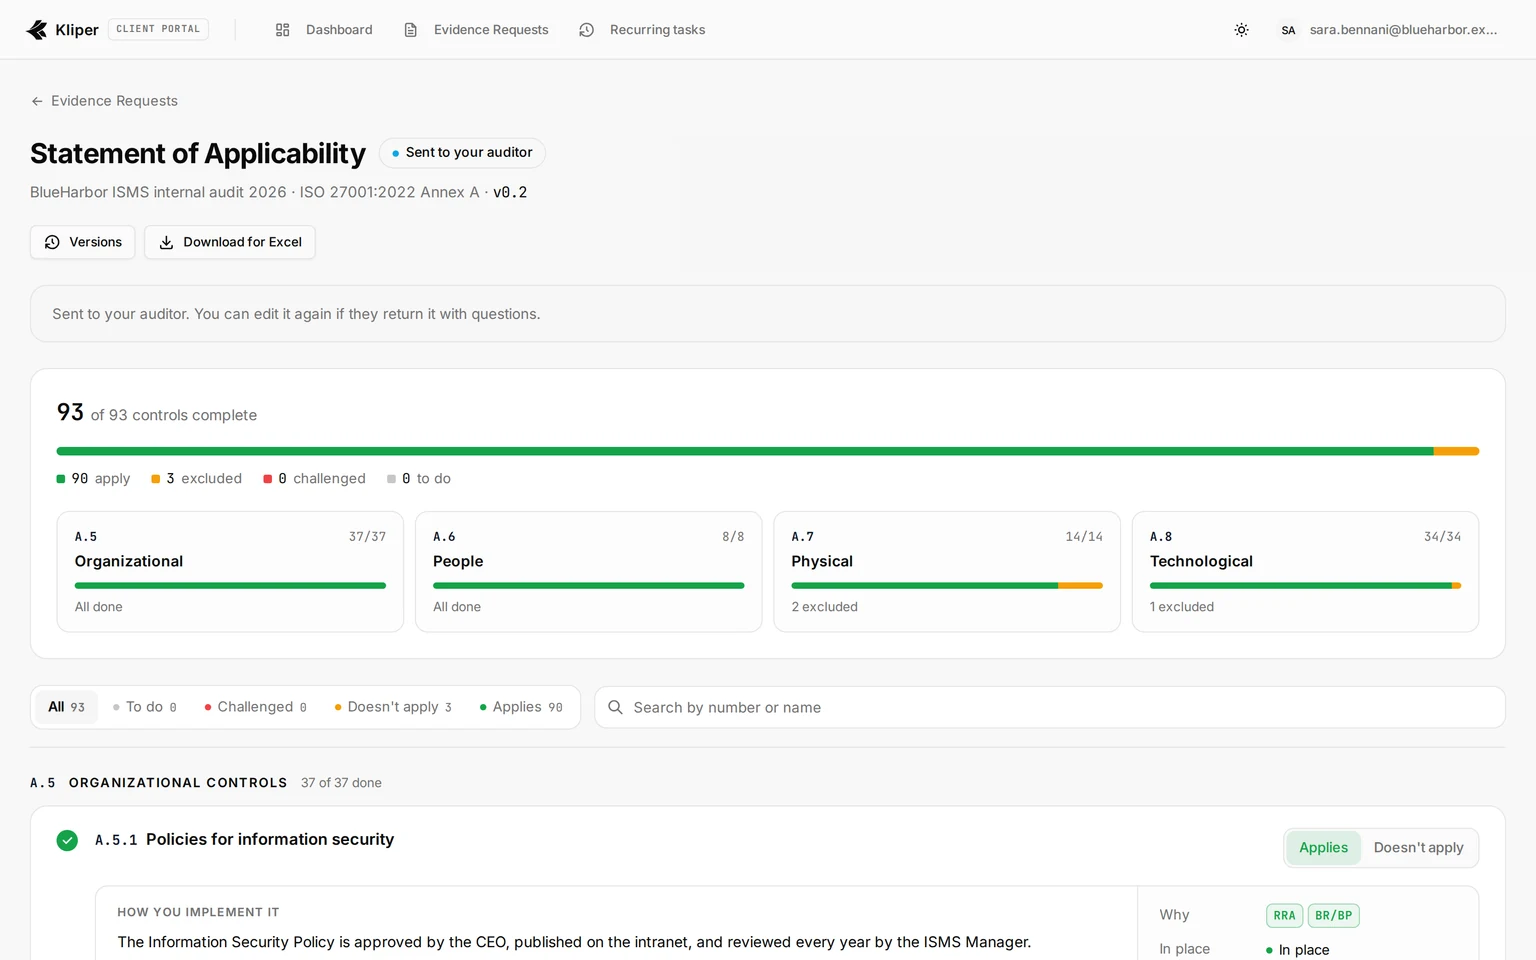 - **Applicable** : le client coche au moins une raison, indique si la mesure est **en place** (**Oui**, **En partie** ou **Pas encore**) et décrit comment il la met en œuvre. Nommer le document de référence est facultatif.
- **Ne s'applique pas** : le client explique pourquoi. Vous lisez chaque exclusion en premier.
| Raison | Signification |
| --- | --- |
| **LR** | Exigence légale ou réglementaire |
| **CO** | Obligation contractuelle |
| **BR/BP** | Exigence métier ou bonne pratique |
| **RRA** | Résultat de l'appréciation des risques |
Le client clique sur **Envoyer à votre auditeur** lorsque chaque mesure est complète. Un client qui tient déjà une déclaration peut cliquer sur **Téléverser votre propre déclaration** : la demande peut alors être envoyée avec le fichier, et vous saisissez vous-même ses décisions (voir ci-dessous).
### Revoir les décisions du client
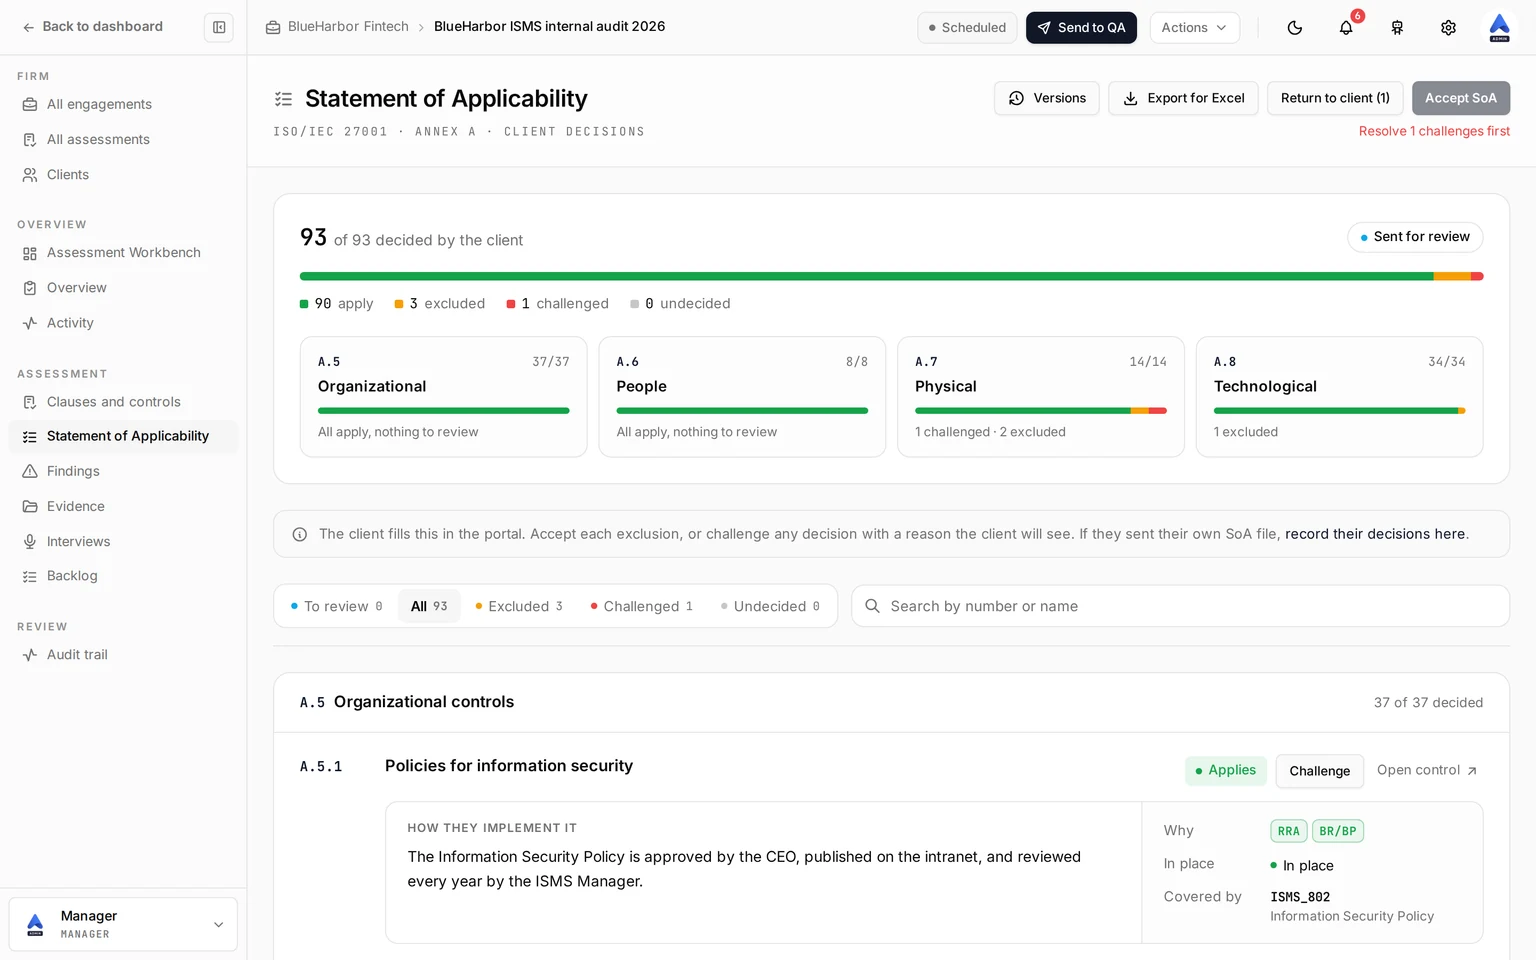
Ouvrez **Déclaration d'applicabilité** dans la barre latérale de l'évaluation. La page indique combien des 93 mesures le client a décidées, par thème, et filtre la liste par **À revoir**, **Tous**, **Exclue**, **Contestées** et **Non décidée**.
 Pour chaque mesure :
- Cliquez sur **Accepter l'exclusion** pour valider une exclusion.
- Cliquez sur **Contester** et rédigez votre motif pour remettre en question une décision. Le client voit votre note.
Lorsque vous avez des contestations, cliquez sur **Renvoyer au client**. Le client répond à chacune, ou change sa décision, et renvoie la déclaration. Pour chaque réponse, cliquez sur **Marquer comme résolu** ou **Contester à nouveau**. Lorsqu'il ne reste rien d'ouvert, cliquez sur **Accepter la déclaration**.
Si le client a téléversé son propre fichier, cliquez sur **saisissez ses décisions ici** sur la page de la déclaration et saisissez les décisions avec le même éditeur que le client.
Versions et export Excel
Chaque échange est versionné : 0.1 au début du brouillon, une nouvelle version 0.x à chaque envoi du client, et 1.0 lorsque vous l'acceptez. Cliquez sur **Versions** pour voir l'historique.
Cliquez sur **Exporter pour Excel** pour télécharger la déclaration au format Excel : une ligne par mesure de l'annexe A avec son applicabilité, la justification de l'exclusion, les raisons, la mise en œuvre, son état, le document de référence, votre revue et votre note, et la réponse du client, plus une feuille d'historique des versions. Le client peut télécharger le même fichier depuis le portail.
La décision du client apparaît aussi sur l'écran de chaque mesure de l'annexe A, où vous pouvez l'**Accepter** ou la **Contester** sans quitter la mesure.
### Ce que le client a modifié
Kliper conserve chaque enregistrement que le client effectue sur une mesure dans le portail : quand il réécrit un motif ou une note de mise en œuvre, l'ancienne version n'est pas perdue. En bas de la ligne d'une mesure, sur la page de la déclaration d'applicabilité, **1 modification par le client** (ou **_n_ modifications par le client**) indique qu'il existe un historique. Cliquez sur **Afficher** pour l'ouvrir et sur **Masquer** pour le refermer.
Chaque entrée indique qui l'a enregistrée et quand, la plus récente en premier, et liste les champs modifiés avec l'ancienne valeur barrée à côté de la nouvelle :
| Champ | Ce qu'il consigne |
| --- | --- |
| **Décision** | **Applicable** ou **Exclue** |
| **Motifs** | Les motifs cochés pour une mesure applicable |
| **Motif d'exclusion** | La justification d'une exclusion |
| **Comment ils la mettent en œuvre** | La description de la mise en œuvre |
| **En place** | **Oui**, **En partie** ou **Pas encore** |
| **Document** | Le document de référence |
| **Réponse à votre contestation** | La réponse du client à une contestation |
Une mesure que le client a décidée avec le raccourci **Marquer celles non décidées comme applicables** reçoit sa propre entrée. Seuls les enregistrements du client dans le portail sont consignés : vos acceptations, contestations et notes ne figurent pas dans cette liste, pas plus que les décisions que vous saisissez vous-même à partir d'une déclaration téléversée. Un enregistrement qui ne change rien n'ajoute rien. L'historique n'apparaît que sur cette page ; l'écran de la mesure et l'export Excel présentent la décision actuelle.
## Demander les preuves
Les demandes de preuves ISO suivent le même parcours que la déclaration : **Hub des missions**, onglet **Preuves** du client, **Nouvelle demande**, **À partir d’un modèle**. Les packs ISO sont :
| Pack | Ce qu'il crée |
| --- | --- |
| **ISO 27001 — Full pack** | La déclaration d'applicabilité, les documents obligatoires et chaque mesure de l'annexe A |
| **ISO 27001 — Statement of Applicability** | La seule demande de déclaration d'applicabilité |
| **ISO 27001 — Mandatory documents** | Les informations documentées exigées par les clauses 4 à 10 |
| **A.5 — Organizational controls** à **A.8 — Technological controls** | Une demande par mesure de ce thème |
Les packs de l'annexe A laissent de côté chaque mesure exclue par la déclaration du client : c'est pourquoi la déclaration part en premier. Vous pouvez aussi rédiger une demande personnalisée avec une référence de l'annexe A, par exemple `A.5.15`. Consultez [Modèles de demandes de preuves](/fr/operations/evidence-management#modèles-de-demandes-de-preuves) pour le fonctionnement général des modèles et des revues.
Lorsque vous acceptez une demande, ses fichiers sont classés dans le dossier ISO correspondant (la déclaration, le thème de l'annexe A ou la clause) et apparaissent sous **Preuves** sur la mesure, avec l'étiquette **CLIENT**.
## Évaluer une clause ou une mesure
Chaque clause et chaque mesure a son propre écran.
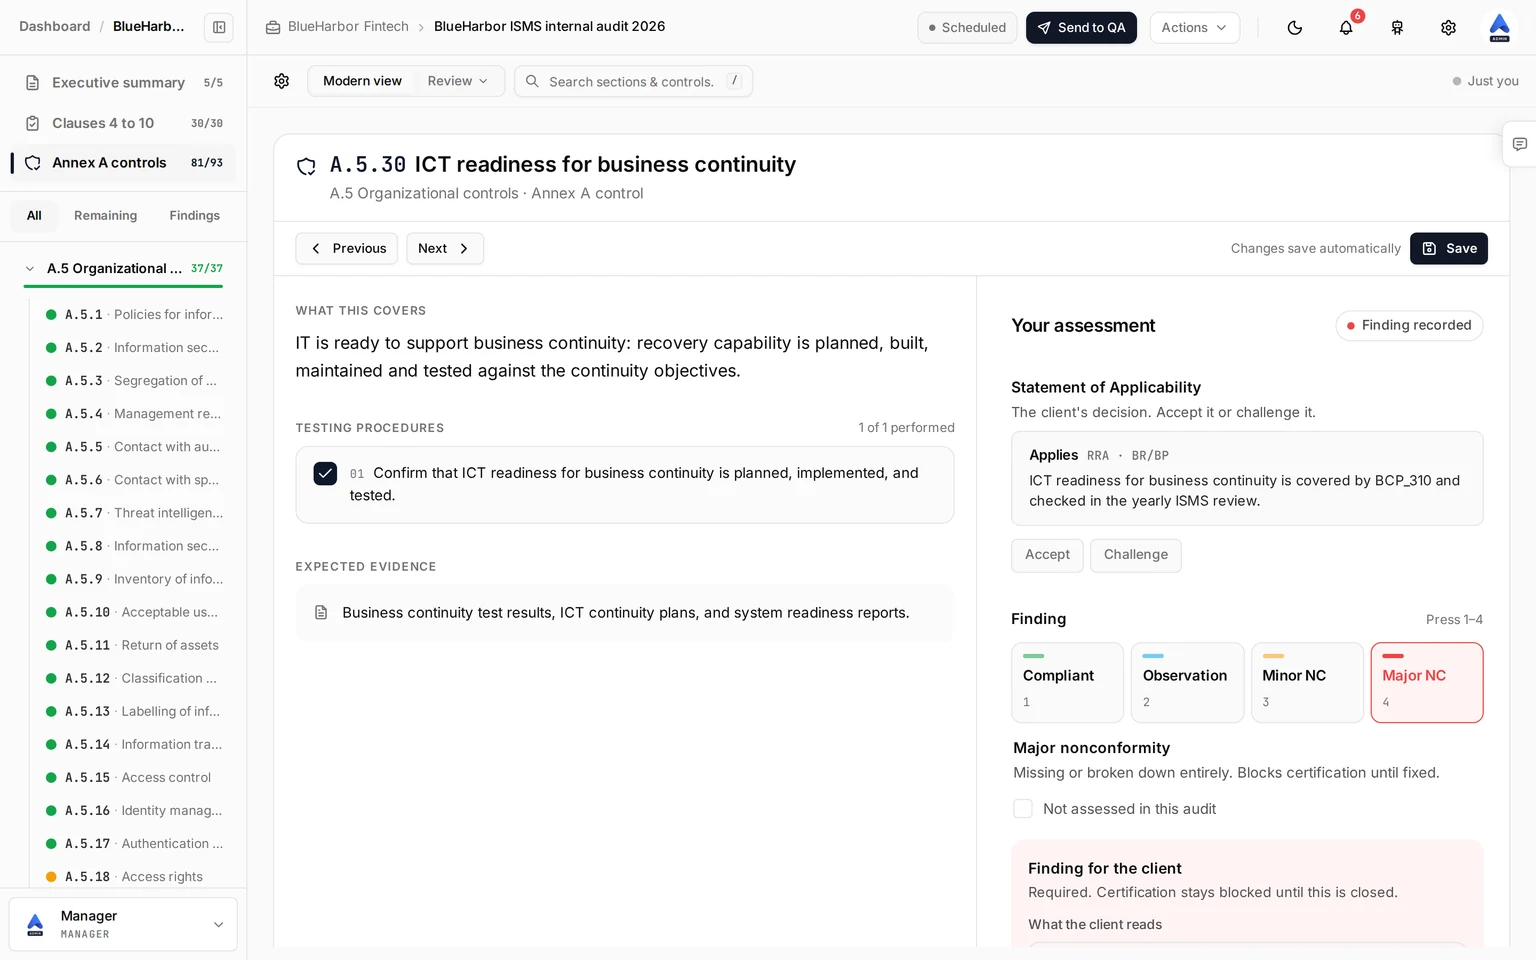 La colonne de gauche contient la référence : **Ce que cela couvre** (un résumé en langage clair), **Couvre aussi** (les références PCI DSS, SOC 2 et NIST CSF correspondantes), **Procédures de test** avec une case à cocher pour chaque procédure réalisée, et **Preuves attendues**.
La colonne de droite, **Votre évaluation**, sert à enregistrer le résultat.
1. **Choisir le constat**
Cliquez sur l'une des quatre évaluations, ou appuyez sur 1 à 4. Cochez **Non évalué dans cet audit** pour un élément que vous n'avez pas examiné ; il est exclu des totaux.
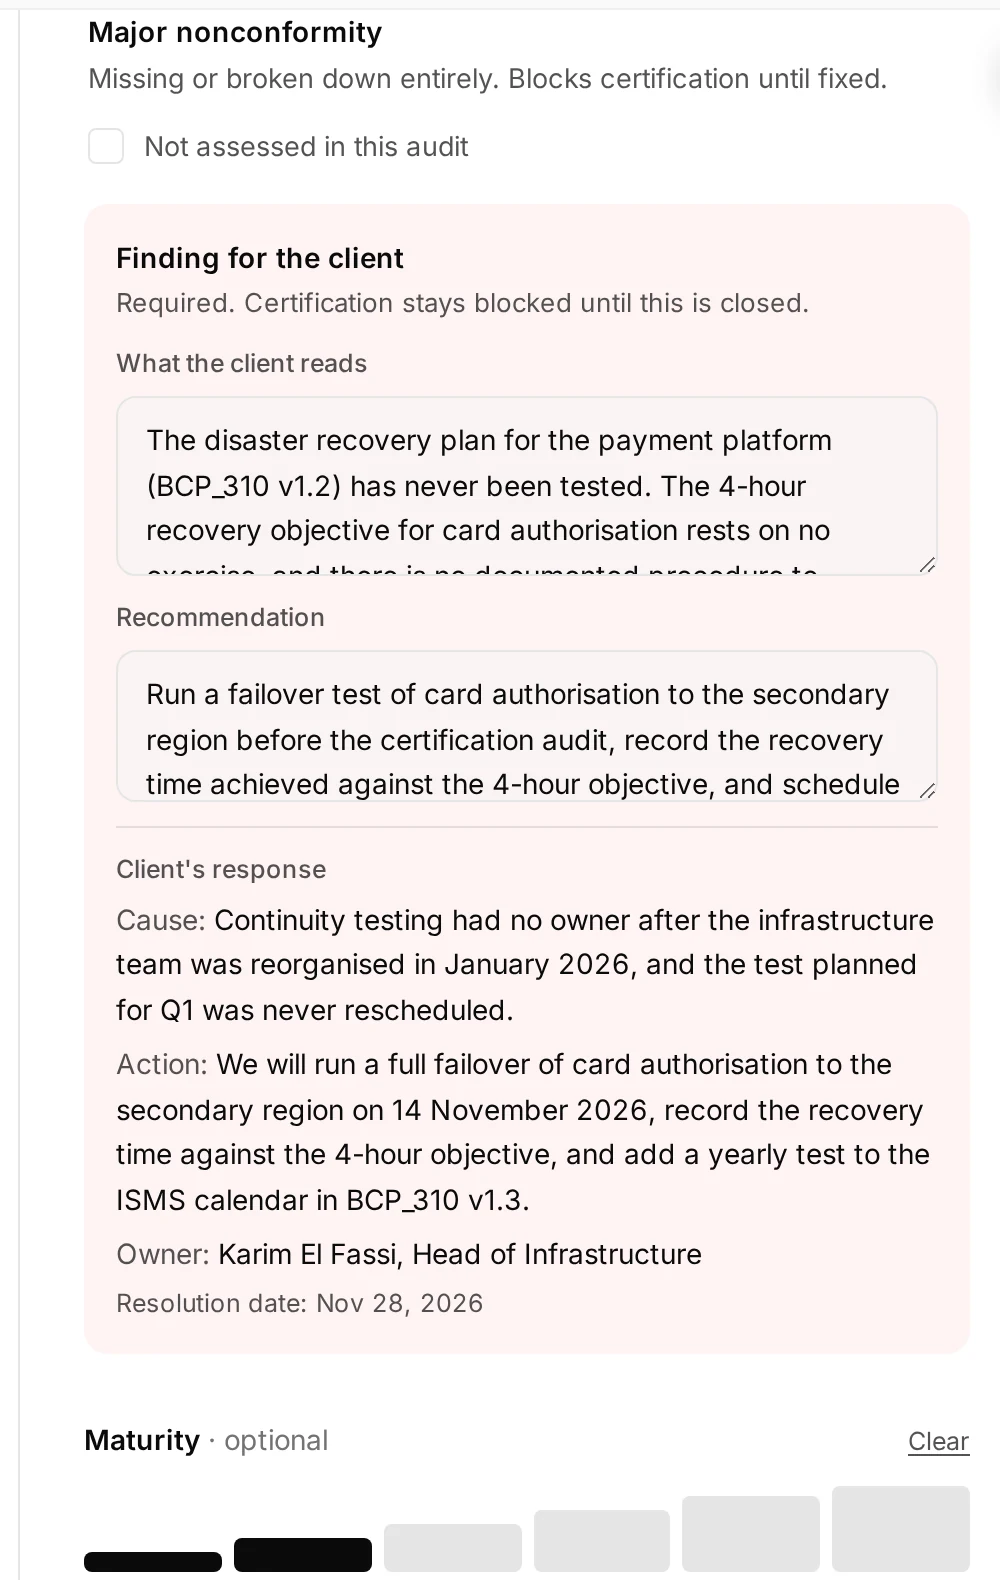
2. **Rédiger le constat pour le client**
Pour une observation ou une non-conformité, un panneau **Constat pour le client** s'ouvre. Rédigez **Ce que lit le client** avec des mots que le client comprendra, et ajoutez une **Recommandation**. La réponse du client apparaît dans ce même panneau dès qu'il répond.
3. **Ajouter les détails facultatifs**
Notez la **Maturité** de 0 (inexistante) à 5 (optimisée), tenez vos **Notes de l'auditeur** et listez les **Preuves** : les fichiers acceptés du client apparaissent d'eux-mêmes, et vous pouvez ajouter des liens ou des identifiants de documents.
 | Évaluation | Touche | À utiliser quand |
| --- | --- | --- |
| **Conforme** | 1 | L'exigence est satisfaite, preuves à l'appui. |
| **Observation** | 2 | Il n'y a pas de manquement, mais un risque ou une amélioration à signaler. |
| **Non-conformité mineure** | 3 | Un écart réel mais isolé. Il faut un plan de correction et une date. |
| **Non-conformité majeure** | 4 | L'exigence est absente ou n'est plus appliquée. Elle bloque la certification jusqu'à sa correction. |
Les modifications s'enregistrent automatiquement. Une mesure de l'annexe A exclue par la déclaration n'est pas testée : son écran affiche l'exclusion et sa justification à la place des évaluations, pour que vous puissiez contester une justification faible.
> **Note**
>
> La maturité, les notes de l'auditeur, les références de preuves et les procédures de test cochées constituent votre dossier de travail. Elles restent dans Kliper et n'apparaissent pas dans le rapport d'audit.
## Constats et réponses de la direction
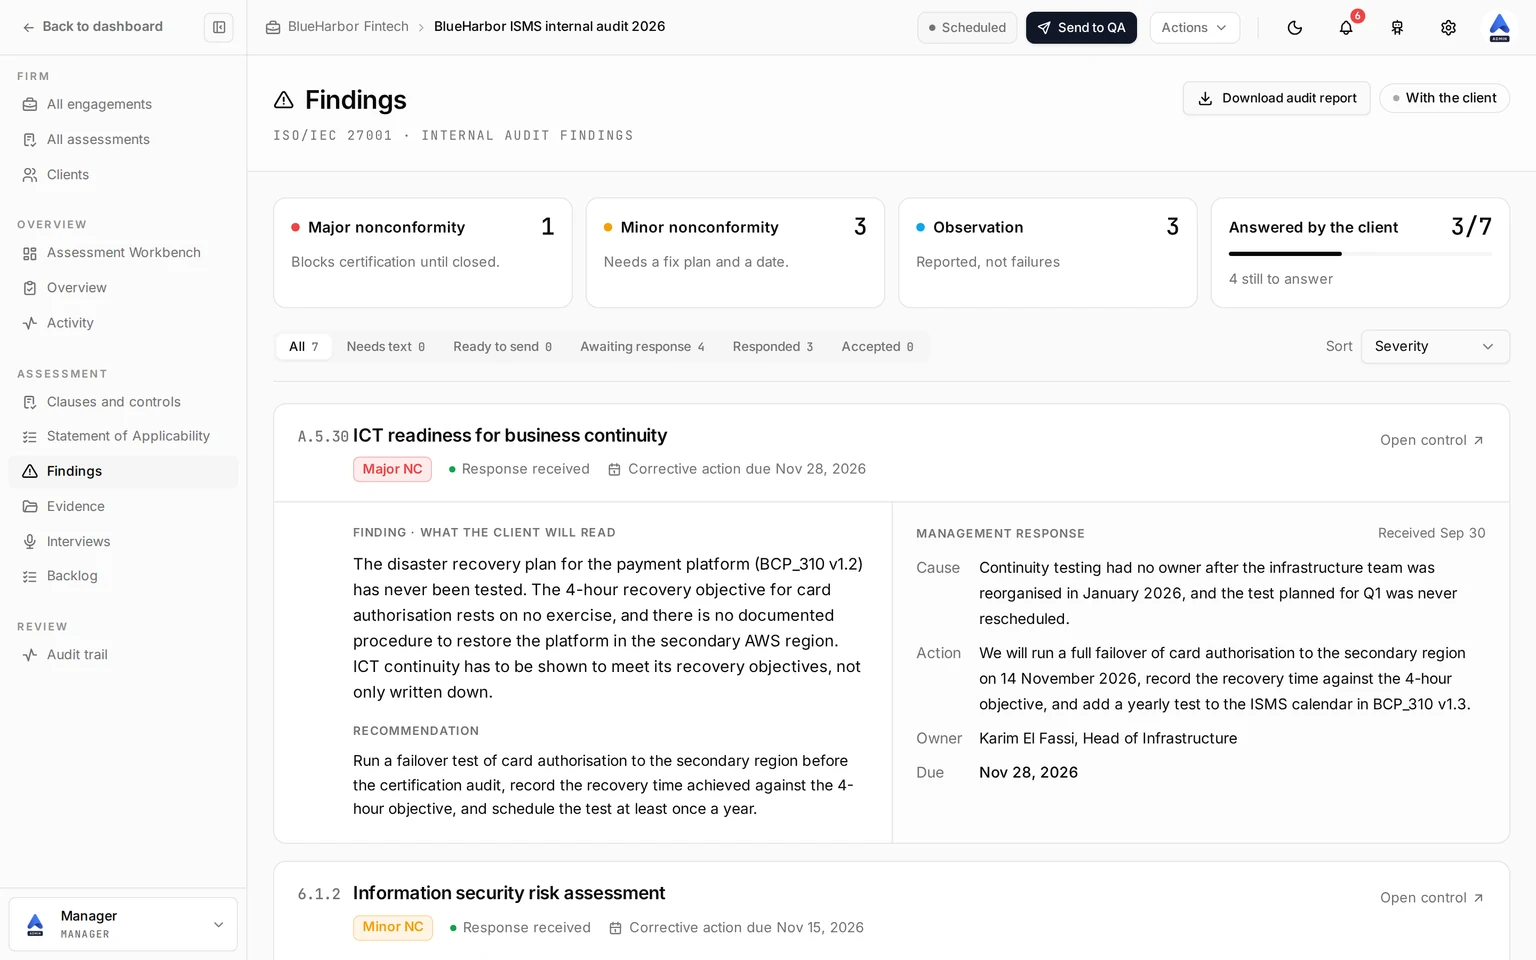
Chaque élément évalué comme observation, non-conformité mineure ou majeure devient un **constat**. Ouvrez **Constats** dans la barre latérale de l'évaluation pour les voir tous, avec le nombre par évaluation. Filtrez par **Texte à rédiger**, **Prêt à envoyer**, **En attente de réponse**, **Répondu** ou **Acceptée**, et triez par **Sévérité** ou **Ordre des clauses**.
 ### Envoyer les constats
Chaque constat doit avoir le texte que lira le client avant l'envoi. Rédigez ceux qui manquent sur la carte du constat, ou sur l'écran de sa mesure, puis cliquez sur **Envoyer _n_ constats au client**. Tous les constats partent ensemble, dans une seule demande intitulée **Constats d'audit**.
### Ce que le client répond
Dans le portail, le client répond à chaque constat et clique sur **Enregistrer la réponse**. Ce qu'il fournit dépend de l'évaluation :
| Question | Non-conformité | Observation |
| --- | --- | --- |
| **Pourquoi est-ce arrivé ?** (la cause, pas le symptôme) | Obligatoire | Non demandée |
| **Qu'allez-vous changer pour que cela ne se reproduise pas ?** / **Qu'allez-vous faire ?** | Obligatoire | Obligatoire |
| **Qui en est responsable** (nom et fonction) | Obligatoire | Obligatoire |
| **Résolu au plus tard le** (une date) | Obligatoire | Obligatoire |
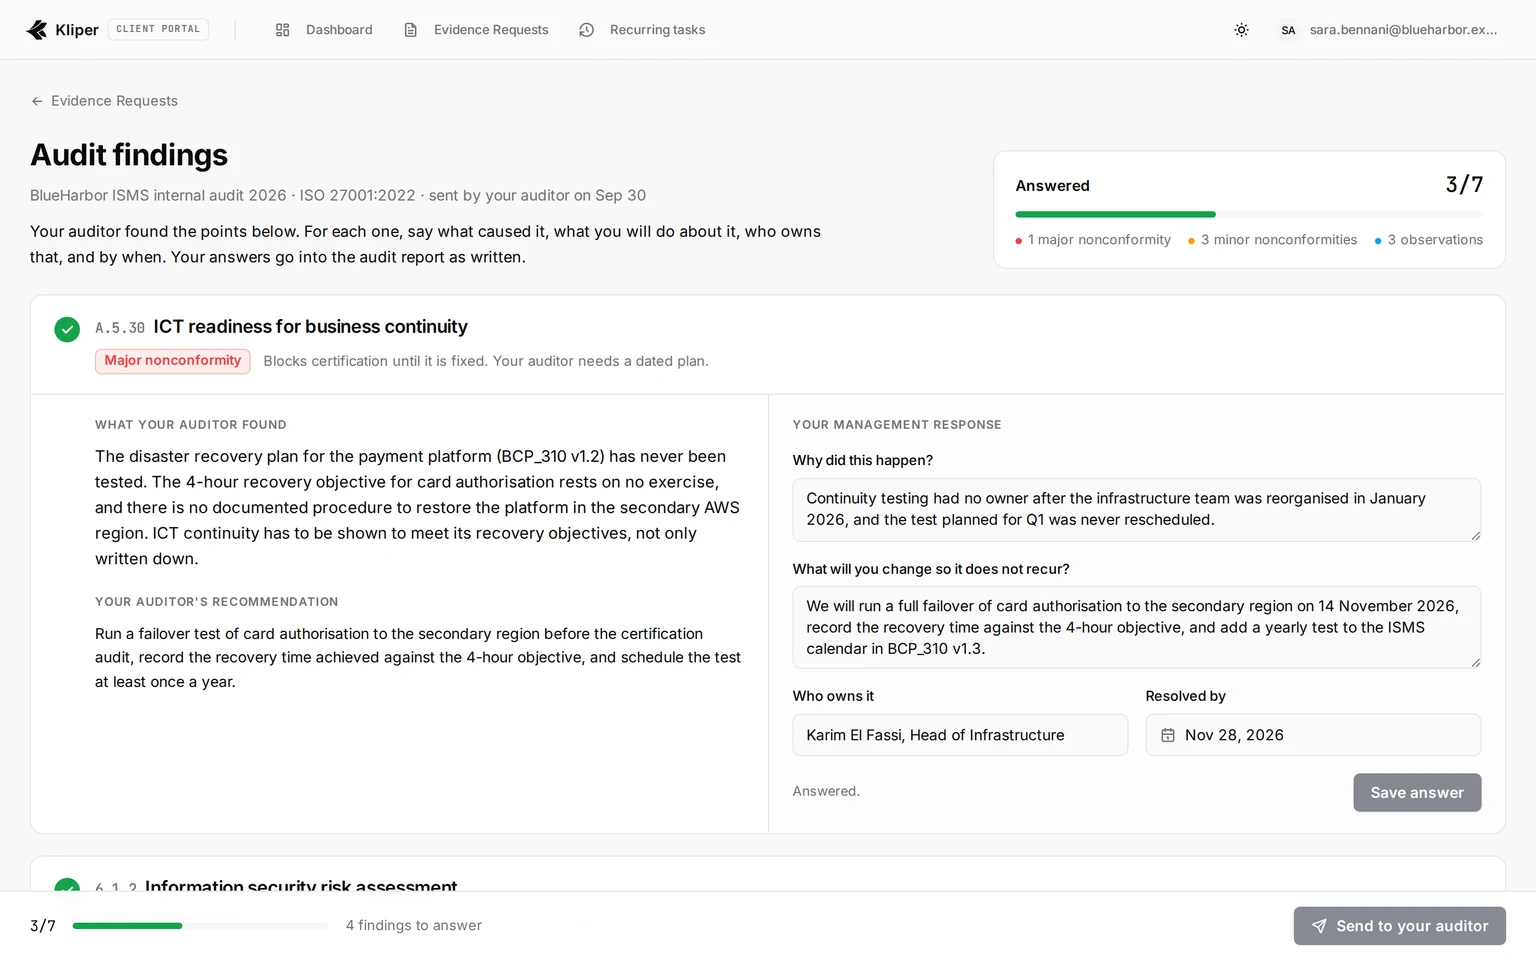 Une observation n'est pas un manquement : le client peut aussi expliquer pourquoi il choisit de ne pas agir. **Envoyer à votre auditeur** reste désactivé tant que chaque constat n'a pas de réponse.
### Revoir les réponses
Les réponses apparaissent sur la page des constats et sur l'écran de chaque mesure : la cause, l'action, le responsable et l'échéance. Sur la page des constats, la colonne **Réponse de la direction** de chaque constat indique aussi quand la réponse a été reçue. Cliquez sur **Accepter les réponses** pour clore l'échange, ou sur **Renvoyer au client** avec une note expliquant ce qui doit changer. Le client voit votre note, modifie ses réponses et les renvoie.
Chaque réponse enregistrée par le client est conservée, pour que vous puissiez suivre son évolution d'un échange à l'autre. Sous la réponse de la direction, **1 modification par le client** (ou **_n_ modifications par le client**) indique qu'il existe un historique. Cliquez sur **Afficher** pour l'ouvrir. Chaque entrée indique qui l'a enregistrée et quand, la plus récente en premier, et liste les champs modifiés (**Cause**, **Action**, **Responsable** et **Échéance**) avec l'ancienne valeur barrée à côté de la nouvelle. Un enregistrement qui ne change rien n'ajoute rien. L'historique n'apparaît que sur la page des constats ; l'écran de la mesure affiche la réponse actuelle.
## Exporter le rapport d'audit interne
Cliquez sur **Télécharger le rapport d'audit** en haut de la page des constats ou de n'importe quel écran de synthèse. Kliper produit un document Word (`.docx`) que vous pouvez modifier avant de l'émettre. Il remplit :
- La couverture, la synthèse et les détails de la mission à partir des écrans de synthèse, y compris les contacts, les personnes interrogées et les documents examinés.
- Le tableau des résultats de l'annexe du rapport (Appendix A) : une ligne par clause, de 4.1 à 10.2, et par mesure de l'annexe A, numérotée et intitulée comme dans l'ISO/IEC 27001:2022, avec une colonne **Control**, vos observations et l'évaluation. Pour chaque mesure de l'annexe A, la colonne **Control** reprend le résumé en une phrase rédigé par Kliper, le même texte que **Ce que cela couvre** sur l'écran de la mesure : le rapport ne reproduit donc pas l'énoncé des mesures de la norme. Une clause affiche l'évaluation la plus sévère parmi ses exigences et le texte du constat de chaque exigence qui en comporte un, et une mesure exclue par la déclaration indique **Not Applicable**.
- La synthèse des résultats, avec le nombre de chaque évaluation par clause et par thème de l'annexe A, et les totaux.
- Un bloc par constat, du plus sévère au moins sévère : le constat, la référence ISO, la classification, votre recommandation, la réponse de la direction du client (cause, action et responsable) et la date de résolution.
Le modèle du rapport est rédigé en anglais : les libellés du document, comme **Not Applicable**, restent en anglais.
> **Caution**
>
> L'export ne vérifie pas les détails manquants. Un champ laissé vide conserve le texte indicatif du modèle : relisez le document avant de l'envoyer.
## Suivre l'avancement
Les évaluations ISO apparaissent dans tout Kliper avec les termes ISO :
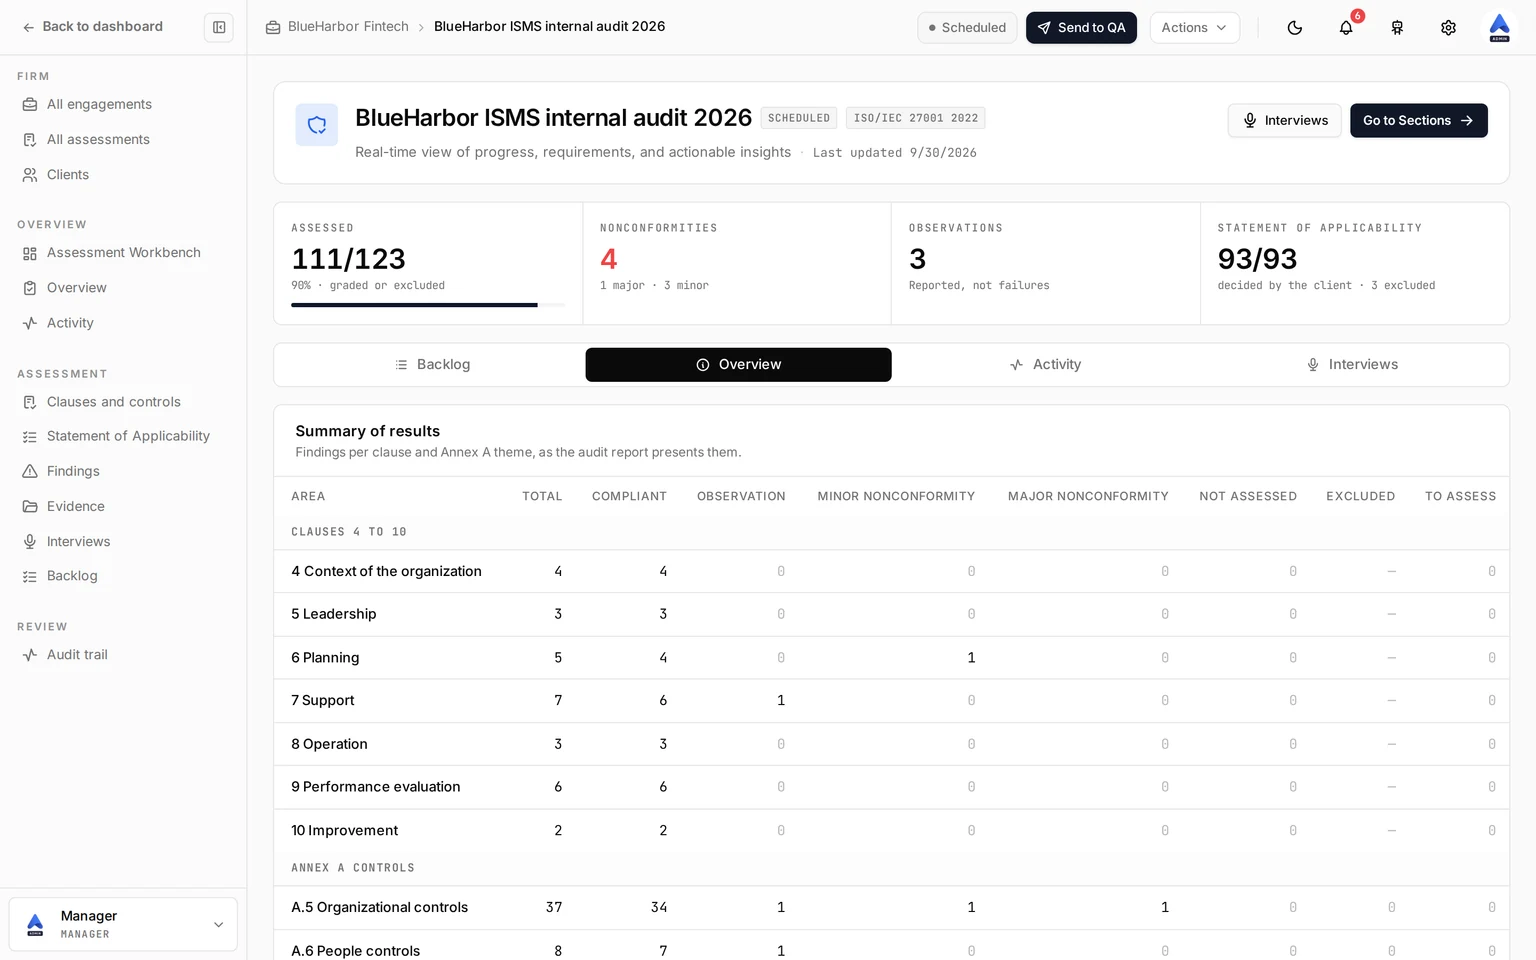
- Le **Plan de travail** de l'évaluation indique combien d'éléments sont évalués, les non-conformités par sévérité, les observations et la part de la déclaration décidée par le client. Son onglet **Vue d'ensemble** contient la **Synthèse des résultats** : le nombre de chaque évaluation par clause et par thème de l'annexe A, tel que le rapport le présente.
- L'**Atelier** compte les éléments évalués, liste les non-conformités mineures et majeures parmi les écarts ouverts, et colore sa carte de couverture par évaluation : conforme, observation, mineure, majeure ou exclue.
- La liste et le tableau des **Évaluations** mesurent l'avancement en éléments évalués ou exclus sur 123.
 ## Différences avec PCI DSS
L'évaluation ISO ne garde que ce dont un audit interne a besoin. Le cadrage, les instructions, les jalons, l'analyse des écarts, la notation des risques, les brouillons de ROC et l'import de ROC appartiennent à PCI DSS et ne sont pas affichés. Cortex travaille sur les audits ISO comme un assistant qui lit et rédige le texte du constat, la recommandation ou les notes, et n'évalue jamais : consultez [Cortex sur ISO 27001 et SWIFT CSCF](/fr/guides/cortex-ai#cortex-sur-iso-27001-et-swift-cscf).
Source: https://docs.kliper.dev/fr/guides/iso-27001/index.mdx