

Kliper mène une évaluation SWIFT CSCF v2026 du début à la fin. Vous enregistrez le type d’architecture du client, qui détermine lesquelles des 32 mesures font partie de l’attestation, vous testez et évaluez chaque mesure, et vous téléchargez une synthèse des résultats. Le client soumet toujours son attestation dans l’application KYC-SA de SWIFT ; Kliper vous donne les résultats évalués sur lesquels la fonder.
Déroulement d’une attestation
Créer l'évaluation
Choisissez le référentiel SWIFT CSCF 2026 et le type d’architecture du client. Les mesures hors de ce type sont écartées dès le départ.
Tester et évaluer chaque mesure
Enregistrez le résultat de chaque test, puis l’évaluation de la mesure : conforme, non conforme, non applicable ou non évaluée.
Passer en revue les points ouverts
La page Attestation liste chaque mesure obligatoire évaluée non conforme, avec votre note.
Télécharger la synthèse
Exportez la synthèse de l’attestation en PDF : le type d’architecture, les chiffres, les points ouverts et chaque mesure avec son évaluation.
Créer une évaluation SWIFT
Cliquez sur Nouvelle évaluation dans la barre supérieure, puis choisissez le référentiel :
- Création rapide : dans Référentiel, sélectionnez SWIFT CSCF 2026. Définissez ensuite le type d’architecture sur la page Attestation.
- Assistant complet : à l’étape Référentiel, sélectionnez SWIFT CSCF et la version 2026. L’étape Périmètre et visibilité demande alors le Type d’architecture, obligatoire. Le questionnaire de périmètre et les profils de rapport appartiennent à PCI DSS : l’assistant les saute.
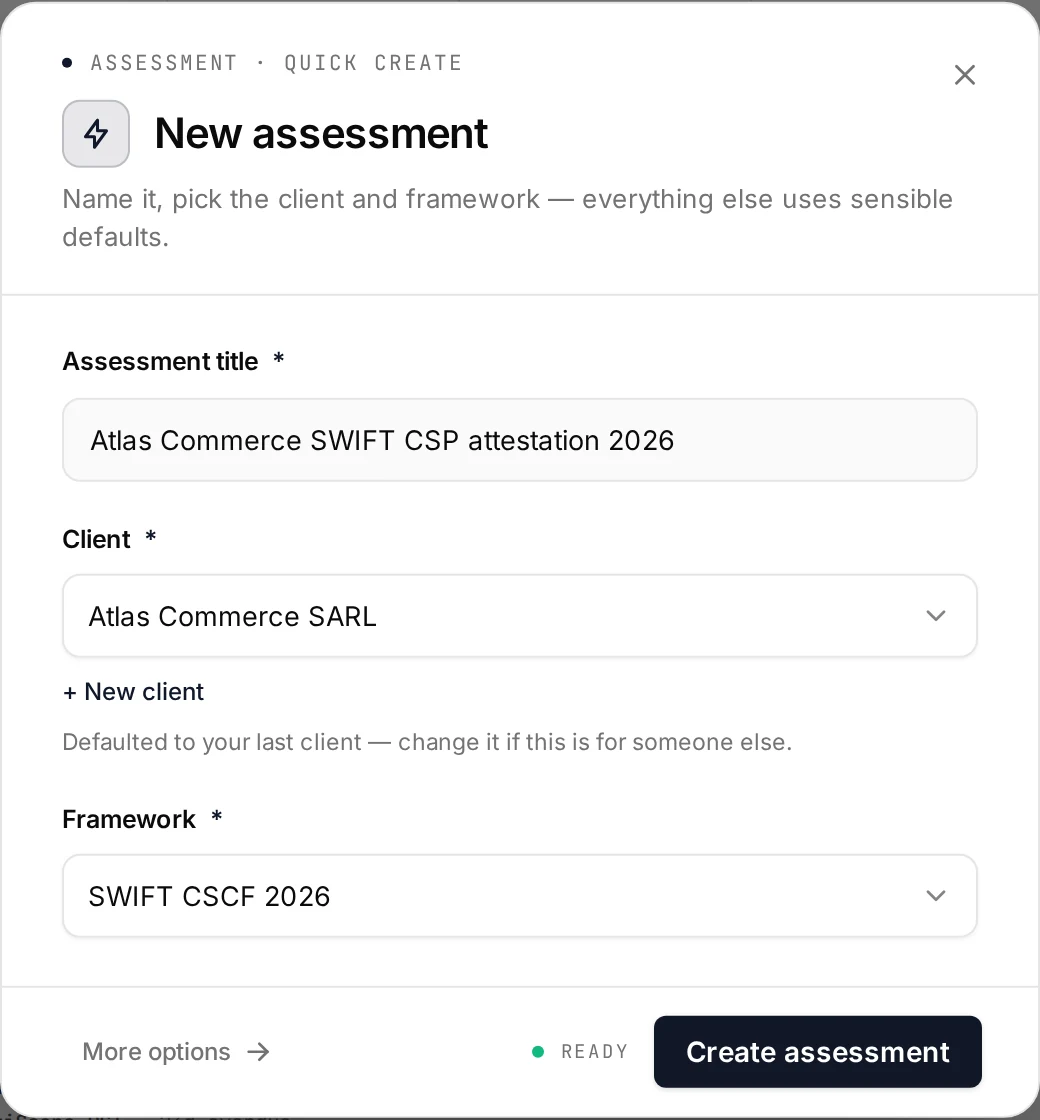
Consultez Créer une évaluation pour la suite du parcours.
Repartir de l’attestation de l’an dernier
Les attestations se répètent chaque année. Dans l’assistant complet, à l’étape Historique, choisissez Pas la première fois et sélectionnez l’évaluation de l’an dernier sous Reprendre les réponses de. Ce choix définit aussi le référentiel. Kliper copie vos notes d’auditeur et vos références de preuves sur chaque mesure, comme point de départ. Les évaluations et les résultats de tests ne sont pas repris : chaque mesure est réévaluée, et son écran affiche l’évaluation de l’an dernier à titre indicatif jusqu’à ce que vous choisissiez celle de cette année.
Le type d’architecture
Le CSCF définit cinq types d’architecture. Une mesure s’applique à certains d’entre eux, et quelques mesures obligatoires ne sont que recommandées pour un type. Kliper conserve le type du client sur l’évaluation et l’utilise partout :
| Type | Mesures dans l’attestation | Dont recommandées |
|---|---|---|
| A1 | 31 | 6 |
| A2 | 31 | 6 |
| A3 | 30 | 6 |
| A4 | 29 | 8 |
| B | 23 | 7 |
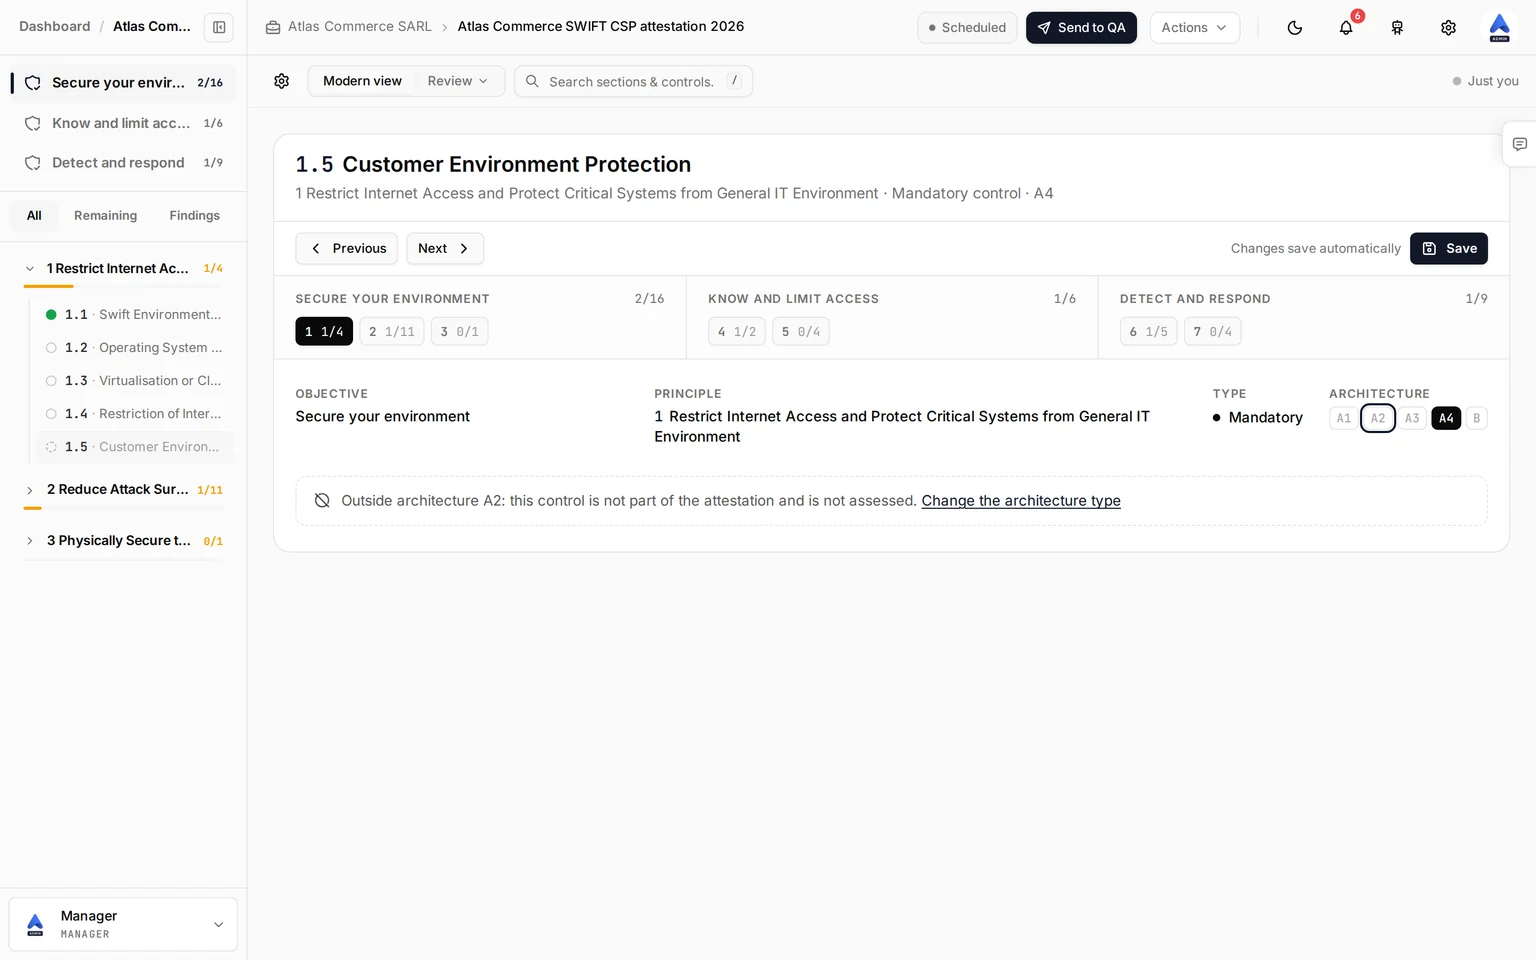
Une mesure hors du type est hors de l’attestation : son écran l’indique au lieu d’afficher les tests et l’évaluation, et elle est écartée de chaque décompte, de la barre latérale au Workbench et à la liste des évaluations. Les autres mesures se lisent comme obligatoires ou recommandées pour ce type.
Changez le type à tout moment depuis le sélecteur Type d’architecture en haut de la page Attestation. Tant qu’il n’est pas défini, chaque mesure compte dans l’attestation et la page le signale.
Contenu de l’évaluation
| Objectif | Principes | Mesures |
|---|---|---|
| Secure your environment | 1 Restrict Internet Access and Protect Critical Systems from General IT Environment, 2 Reduce Attack Surface and Vulnerabilities, 3 Physically Secure the Environment | 17 |
| Know and limit access | 4 Prevent Compromise of Credentials, 5 Manage Identities and Separate Privileges | 6 |
| Detect and respond | 6 Detect Anomalous Activity to Systems or Transaction Records, 7 Plan for Incident Response and Information Sharing | 9 |
Sur les 32 mesures, 26 sont obligatoires et 6 recommandées (leur numéro se termine par A). Dans l’évaluation, la barre latérale vous donne Mesures, Attestation, Preuves, Entretiens et Backlog. Sur l’écran des mesures, passez d’un objectif à l’autre et filtrez la liste par Toutes, Restantes ou Constats. Chaque ligne porte un point de la couleur de son évaluation ; une mesure hors du type d’architecture affiche un anneau en pointillés.
Évaluer une mesure
Chaque mesure a son propre écran.
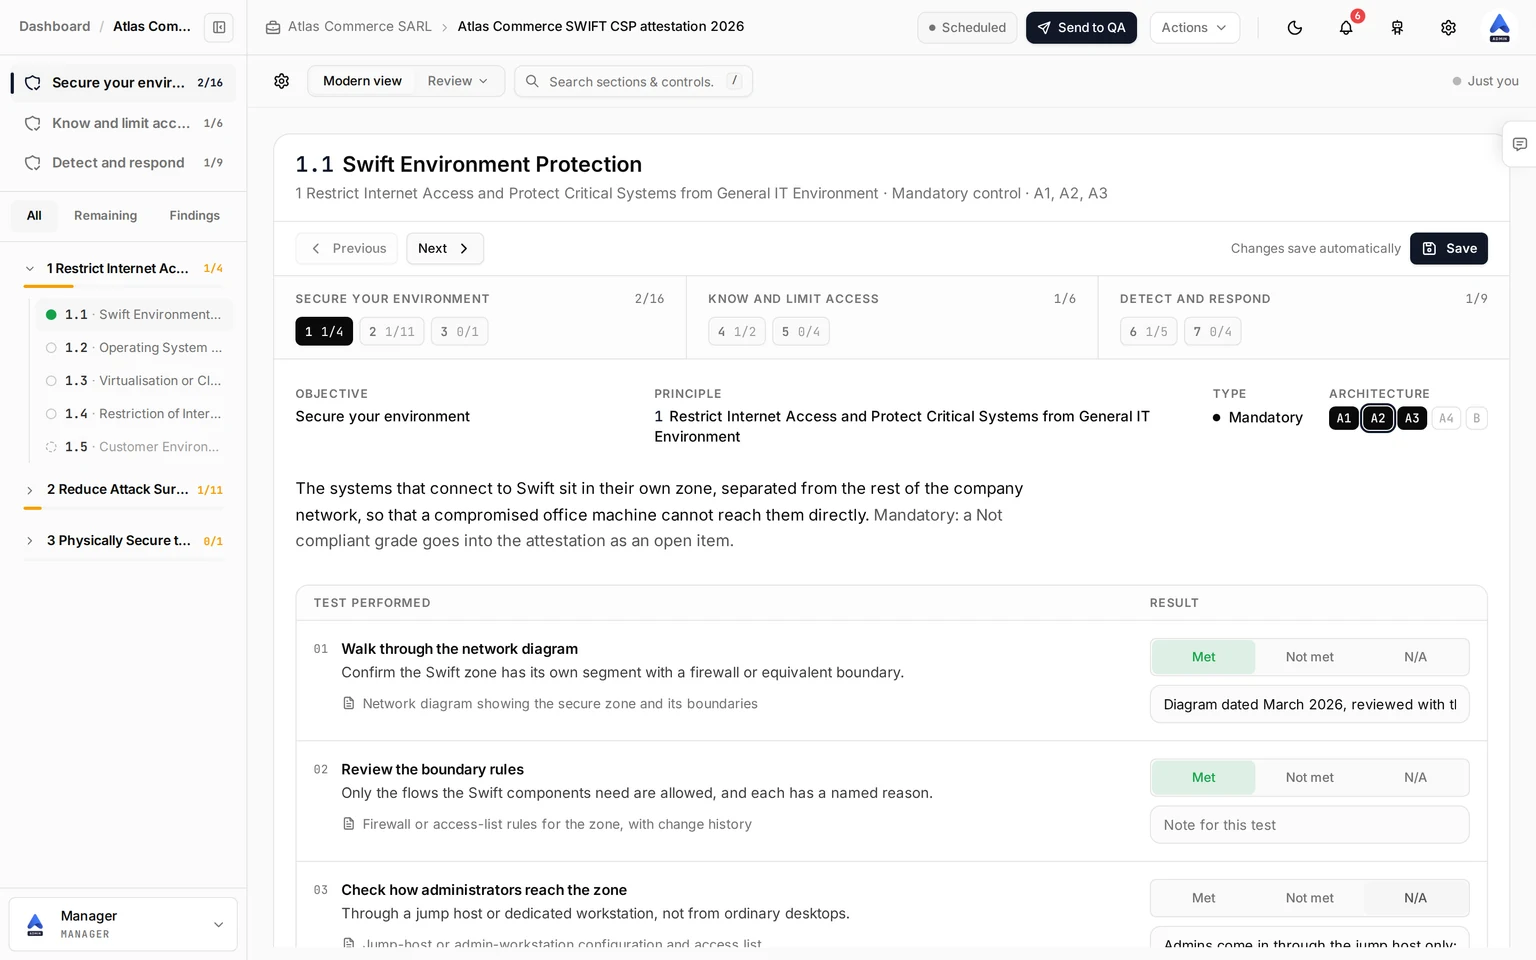
Sous la barre d’outils, le bandeau des objectifs montre les trois objectifs et leurs principes avec le nombre de mesures évaluées dans chacun. Cliquez sur un principe pour aller à sa première mesure. En dessous, la ligne des faits nomme l’objectif, le principe, le type de la mesure et les types d’architecture auxquels elle s’applique, celui du client étant entouré. Un résumé d’un paragraphe dit à quoi sert la mesure et ce qu’une évaluation non conforme signifie pour une mesure obligatoire ou recommandée.
Enregistrer chaque test
Le tableau Test effectué liste ce qu’il faut vérifier pour la mesure, avec les preuves attendues sous chaque test. Choisissez Satisfait, Non satisfait ou N/A pour chaque test, et ajoutez une note pour ce test si vous le souhaitez. Le pied du tableau indique si le client a envoyé des preuves pour la mesure ou si une demande est encore ouverte.
Choisir l'évaluation
Sous Note de la mesure, cliquez sur l’une des quatre cartes, ou appuyez sur 1 à 4. Les points à côté du titre récapitulent les résultats des tests.
Ajouter le détail facultatif
Tenez vos Notes de l’auditeur, et listez les Preuves : les fichiers acceptés du client apparaissent d’eux-mêmes, et vous pouvez ajouter des liens ou des identifiants de documents.
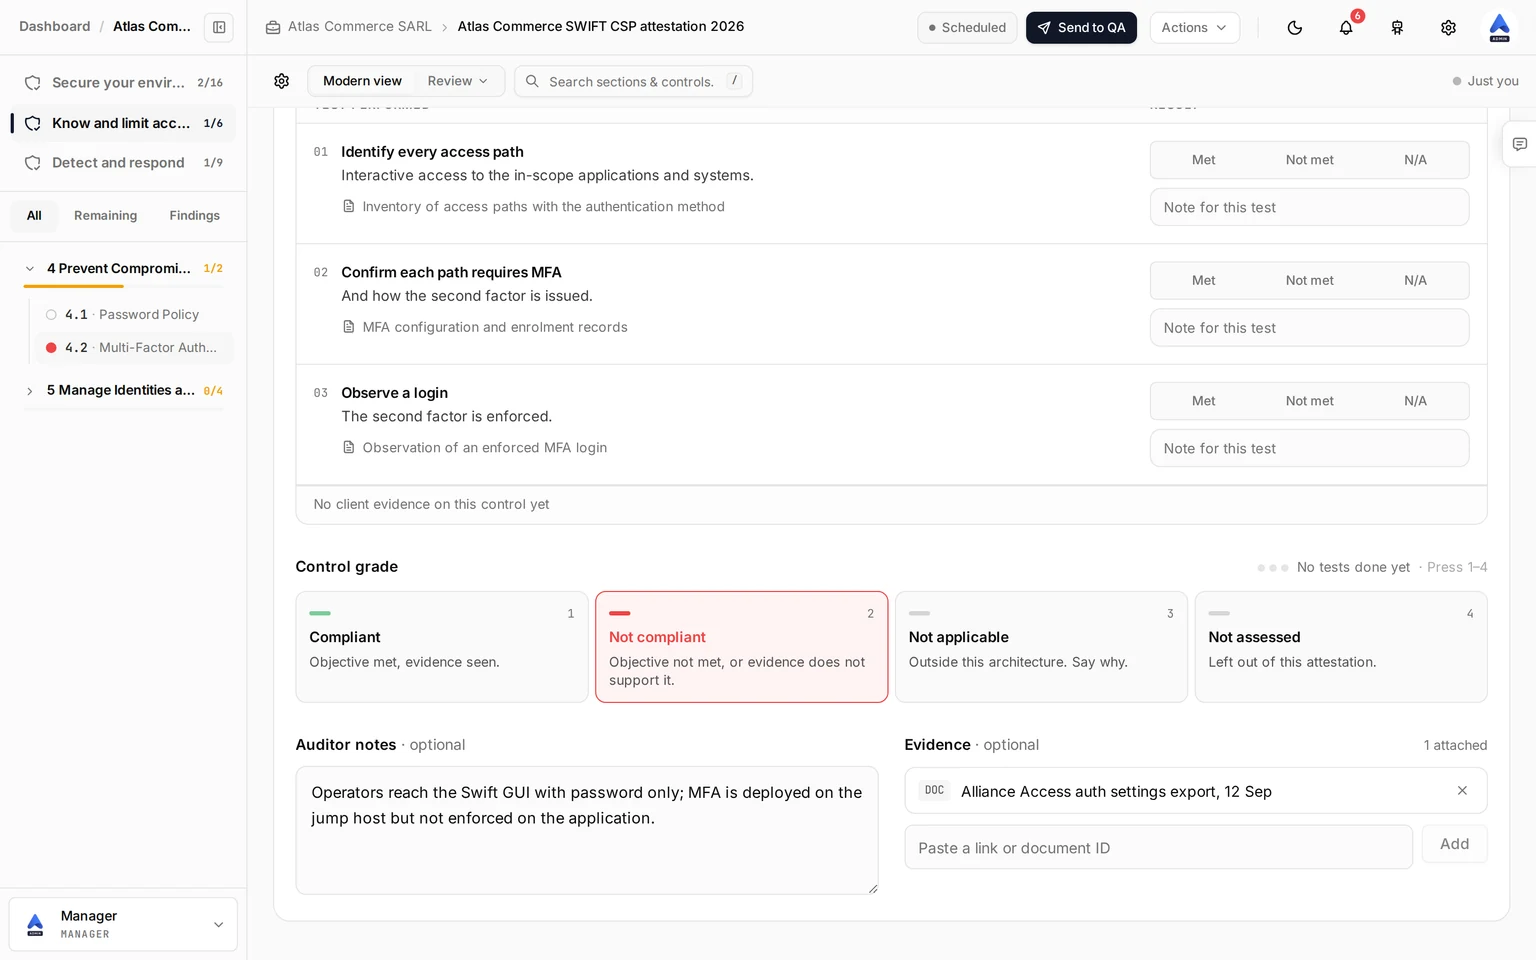
| Évaluation | Touche | À utiliser quand |
|---|---|---|
| Conforme | 1 | L’objectif est atteint et vous avez vu les preuves. |
| Non conforme | 2 | L’objectif n’est pas atteint, ou les preuves ne le confirment pas. Pour une mesure obligatoire, c’est un point ouvert de l’attestation. |
| Non applicable | 3 | La mesure ne s’applique pas à ce client. Dites pourquoi dans les notes. |
| Non évaluée | 4 | Vous avez laissé la mesure hors de cette attestation. |
Les modifications sont enregistrées automatiquement. Une mesure hors du type d’architecture du client n’est pas testée : son écran l’indique, avec un lien pour changer le type.
La page Attestation
Ouvrez Attestation dans la barre latérale.
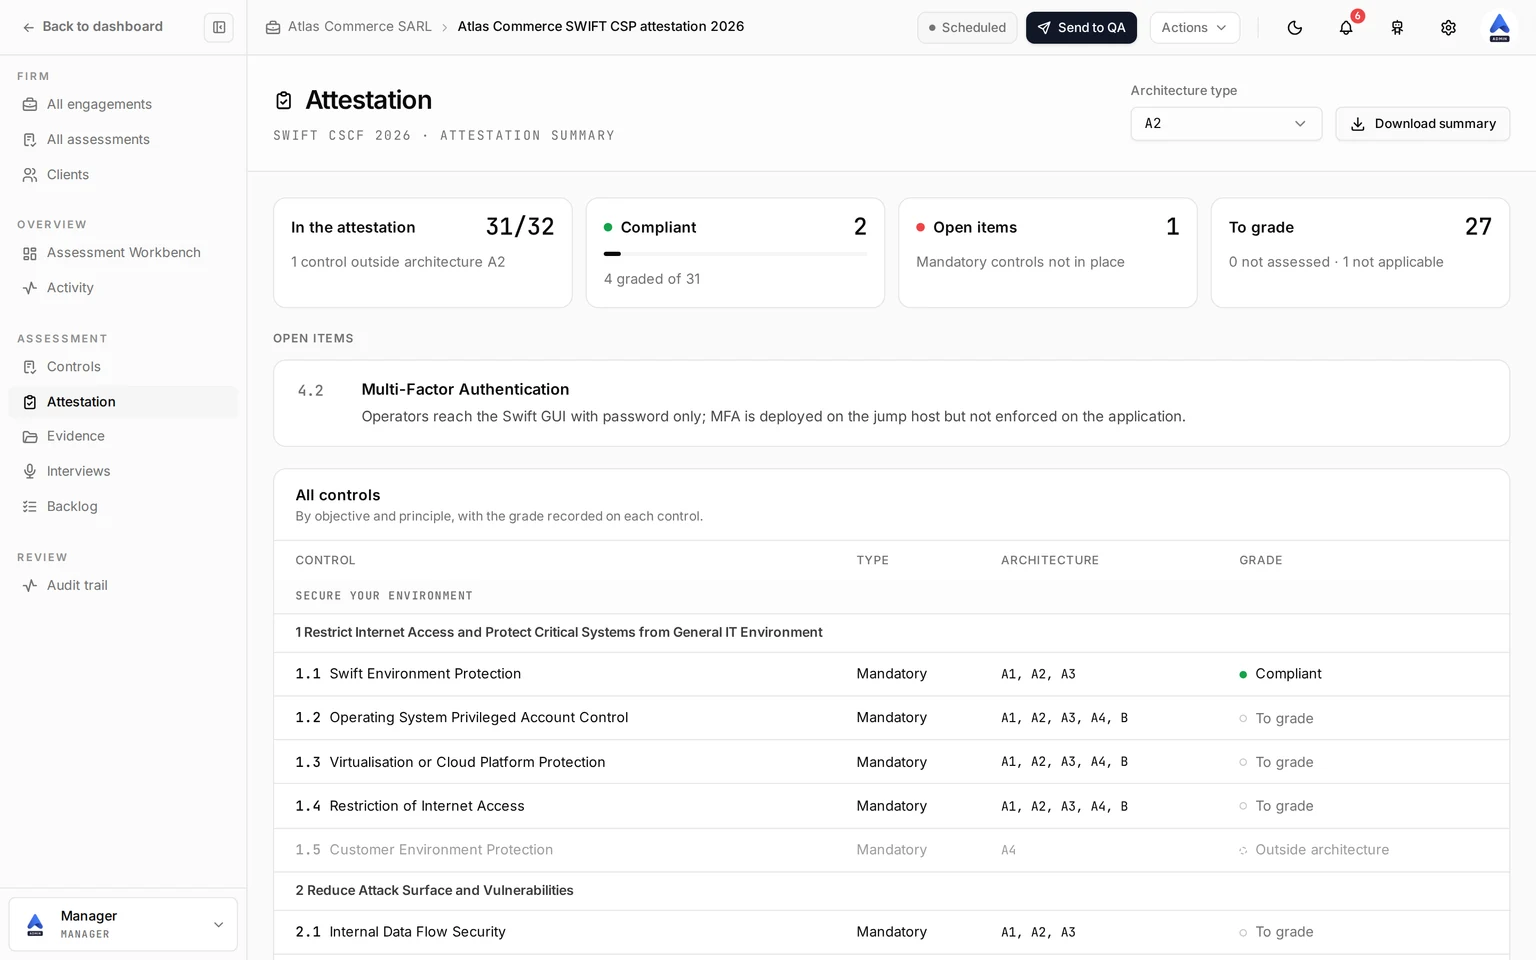
La page contient, de haut en bas :
- Le sélecteur Type d’architecture et le bouton Télécharger la synthèse.
- Quatre chiffres : les mesures dans l’attestation, les conformes, les points ouverts (mesures obligatoires évaluées non conformes) et les mesures encore à évaluer.
- Les points ouverts, chacun avec votre note d’auditeur. Cliquez sur l’un d’eux pour ouvrir son écran.
- Toutes les mesures par objectif et principe, avec le type, les types d’architecture et l’évaluation enregistrée sur chacune.
Télécharger la synthèse
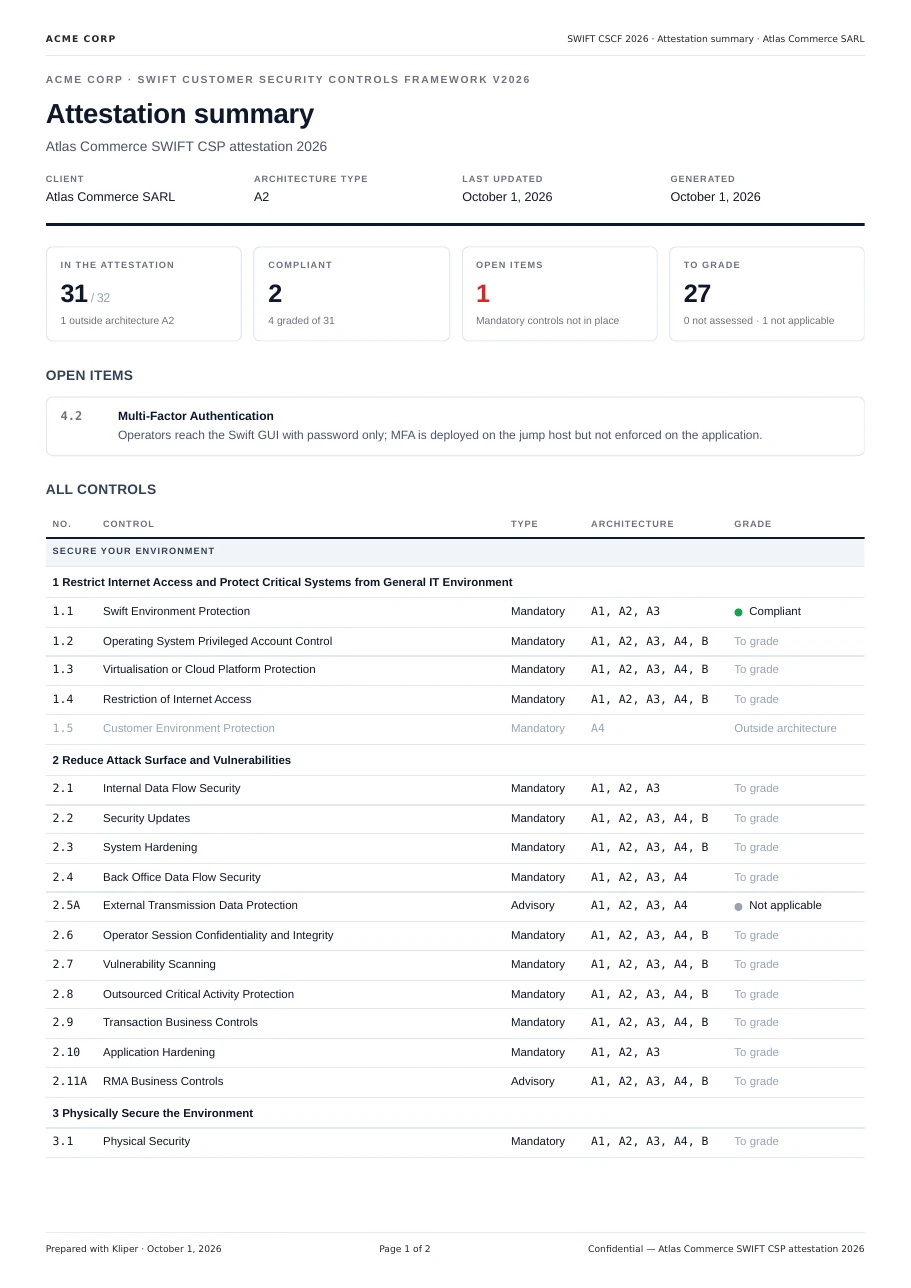
Cliquez sur Télécharger la synthèse. Kliper produit un PDF avec le nom de votre cabinet dans l’en-tête : le client, le type d’architecture, les quatre chiffres, les points ouverts avec vos notes, et chaque mesure avec son évaluation. C’est une synthèse des résultats évalués sur laquelle fonder l’attestation du client, pas l’attestation elle-même.
Suivre l’avancement
Les évaluations SWIFT apparaissent dans tout Kliper avec les termes SWIFT :
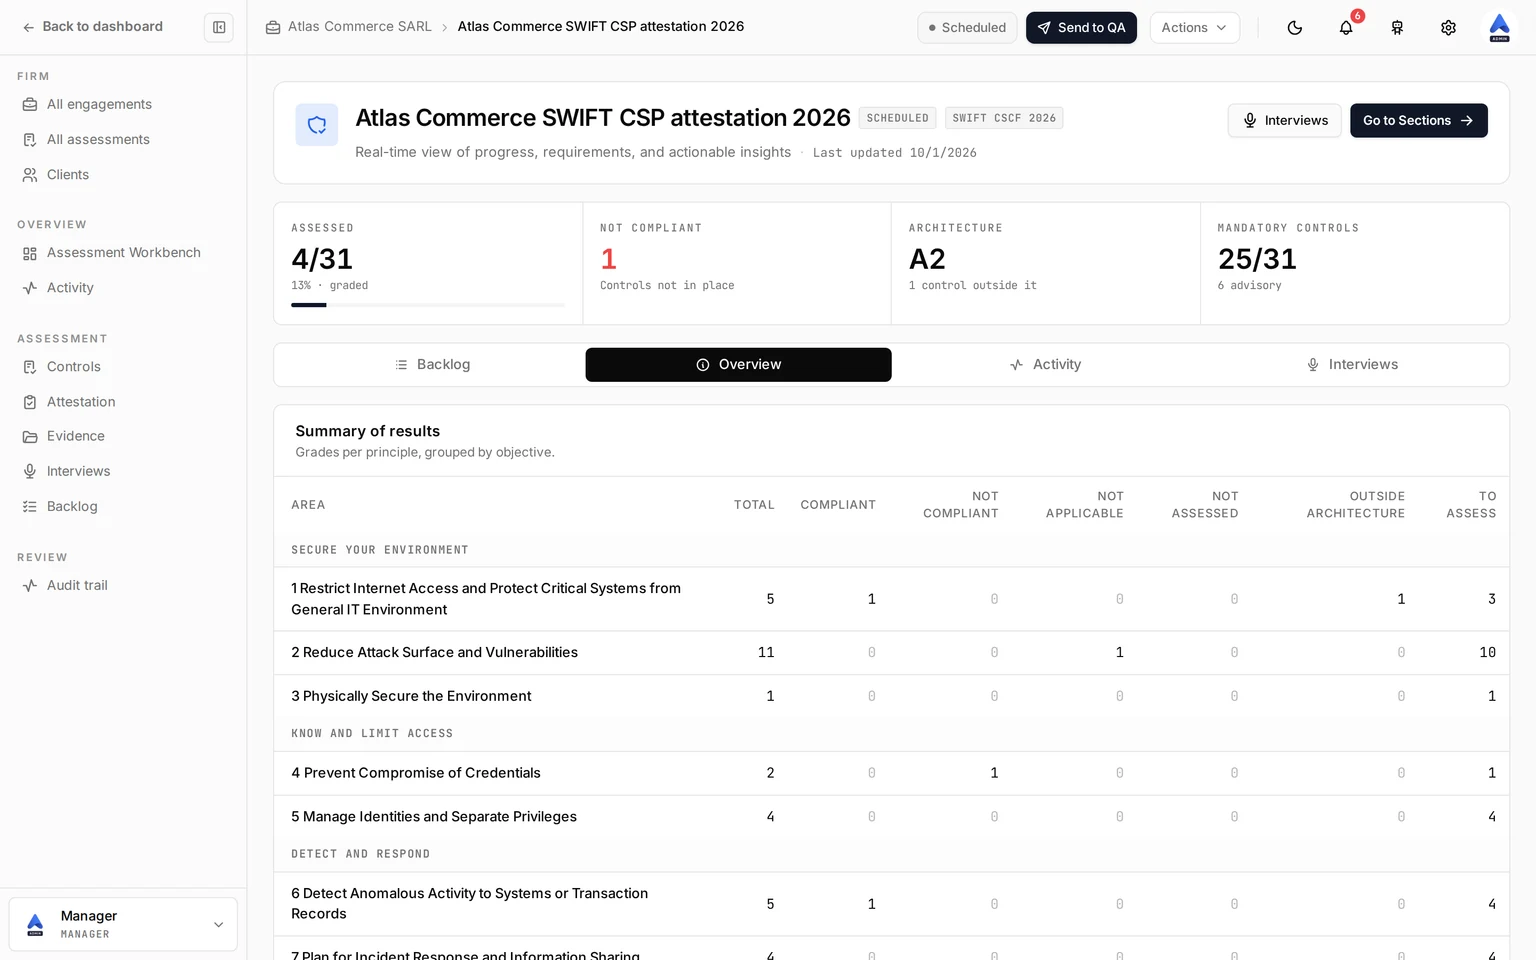
- Le Workbench de l’évaluation montre combien de mesures de l’attestation sont évaluées, les mesures non conformes, le type d’architecture avec le nombre de mesures hors de celui-ci, et les mesures obligatoires parmi celles du périmètre. Son onglet Vue d’ensemble contient la Synthèse des résultats : le nombre de chaque évaluation par principe, regroupé par objectif.
- Le Workbench compte les mesures évaluées, liste les mesures non conformes parmi les écarts ouverts, et colore sa carte de couverture selon l’évaluation.
- La liste et le tableau des Évaluations comptent l’avancement comme les mesures évaluées ou hors du type d’architecture, sur 32.
Différences avec PCI DSS et ISO 27001
L’évaluation SWIFT ne garde que ce dont une attestation a besoin. Le périmètre, les instructions, les jalons, l’analyse des écarts, le scoring de risque, les brouillons de ROC et l’import de ROC appartiennent à PCI DSS ; la déclaration d’applicabilité, les constats envoyés au client et le rapport d’audit interne appartiennent à ISO 27001. Aucun d’eux n’est affiché. Les demandes de preuves et le portail client fonctionnent comme pour tout référentiel. Cortex travaille sur les attestations SWIFT comme un assistant qui lit, résume les points ouverts et rédige les notes de l’auditeur, et n’évalue jamais : consultez Cortex sur ISO 27001 et SWIFT CSCF.